IT-Sachverständiger für Versicherungen und IT-Schäden
IT-Schadenereignisse technisch rekonstruieren – vom gesicherten Systemzustand über Logs und Versionen bis zur begrenzten Ursachenbewertung.
Kurzantwort: Bei IT-Schäden und Cybervorfällen wird der technisch belegbare Schadenhergang aus Systemzuständen, Logs, Versionen und weiteren Artefakten rekonstruiert. Die Untersuchung grenzt beobachtete Folgen, mögliche Ursachen und nicht belegbare Annahmen voneinander ab.
Schadenereignis, technischer Zustand und Ursache voneinander trennen
Bei IT-Schäden ist die sichtbare Folge nicht automatisch die technische Ursache. Datenverlust, Systemausfall, Fehlkonfiguration, Softwarefehler, unbefugter Zugriff oder Ransomware können ähnliche Auswirkungen erzeugen, aber unterschiedliche Evidenz hinterlassen.
Eine technische Begutachtung rekonstruiert deshalb den dokumentierbaren Systemzustand, ordnet Zeitachsen und Protokollquellen und prüft konkurrierende Ursachen. Wo Logs fehlen oder Zustände bereits verändert wurden, wird die verbleibende Unsicherheit ausdrücklich ausgewiesen.
Typische Anlässe
nach Cybervorfällen wie unbefugten Zugriffen, Ransomware, Manipulationen oder auffälligen Konto- und Systemaktivitäten
bei Datenverlust, Systemausfall oder Softwarefehlern, deren technischer Entstehungsweg nachvollzogen werden soll
wenn unterschiedliche Zeitangaben, Logs, Backups, Versionsstände oder Incident-Dokumentationen zusammengeführt werden müssen
wenn für Regulierung oder weitere Prüfung ein unabhängiger technischer Befund benötigt wird, ohne über Deckung oder Haftung zu entscheiden
Typische technische Fragestellungen
Was ist technisch nachweisbar passiert und in welchem Zeitraum?
Welche Systeme, Konten, Datenbestände oder Softwarestände waren betroffen?
Welche Logs, Konfigurationen oder Artefakte stützen eine behauptete Ursachenfolge?
Sind Backup- und Wiederherstellungsmechanismen technisch nachweisbar vorhanden und getestet gewesen?
Welche alternativen technischen Ursachen sind mit den vorhandenen Nachweisen vereinbar?
Prüfrahmen: Die Untersuchung kann technischen Schadenhergang, Systemzustände und Ursachenhypothesen bewerten. Sie entscheidet nicht über Versicherungsschutz, Haftung, Obliegenheiten, Betrugstatbestände oder die versicherungsrechtliche Regulierung.
Vom IT-Schadenereignis zum technisch begrenzten Ursachenbefund
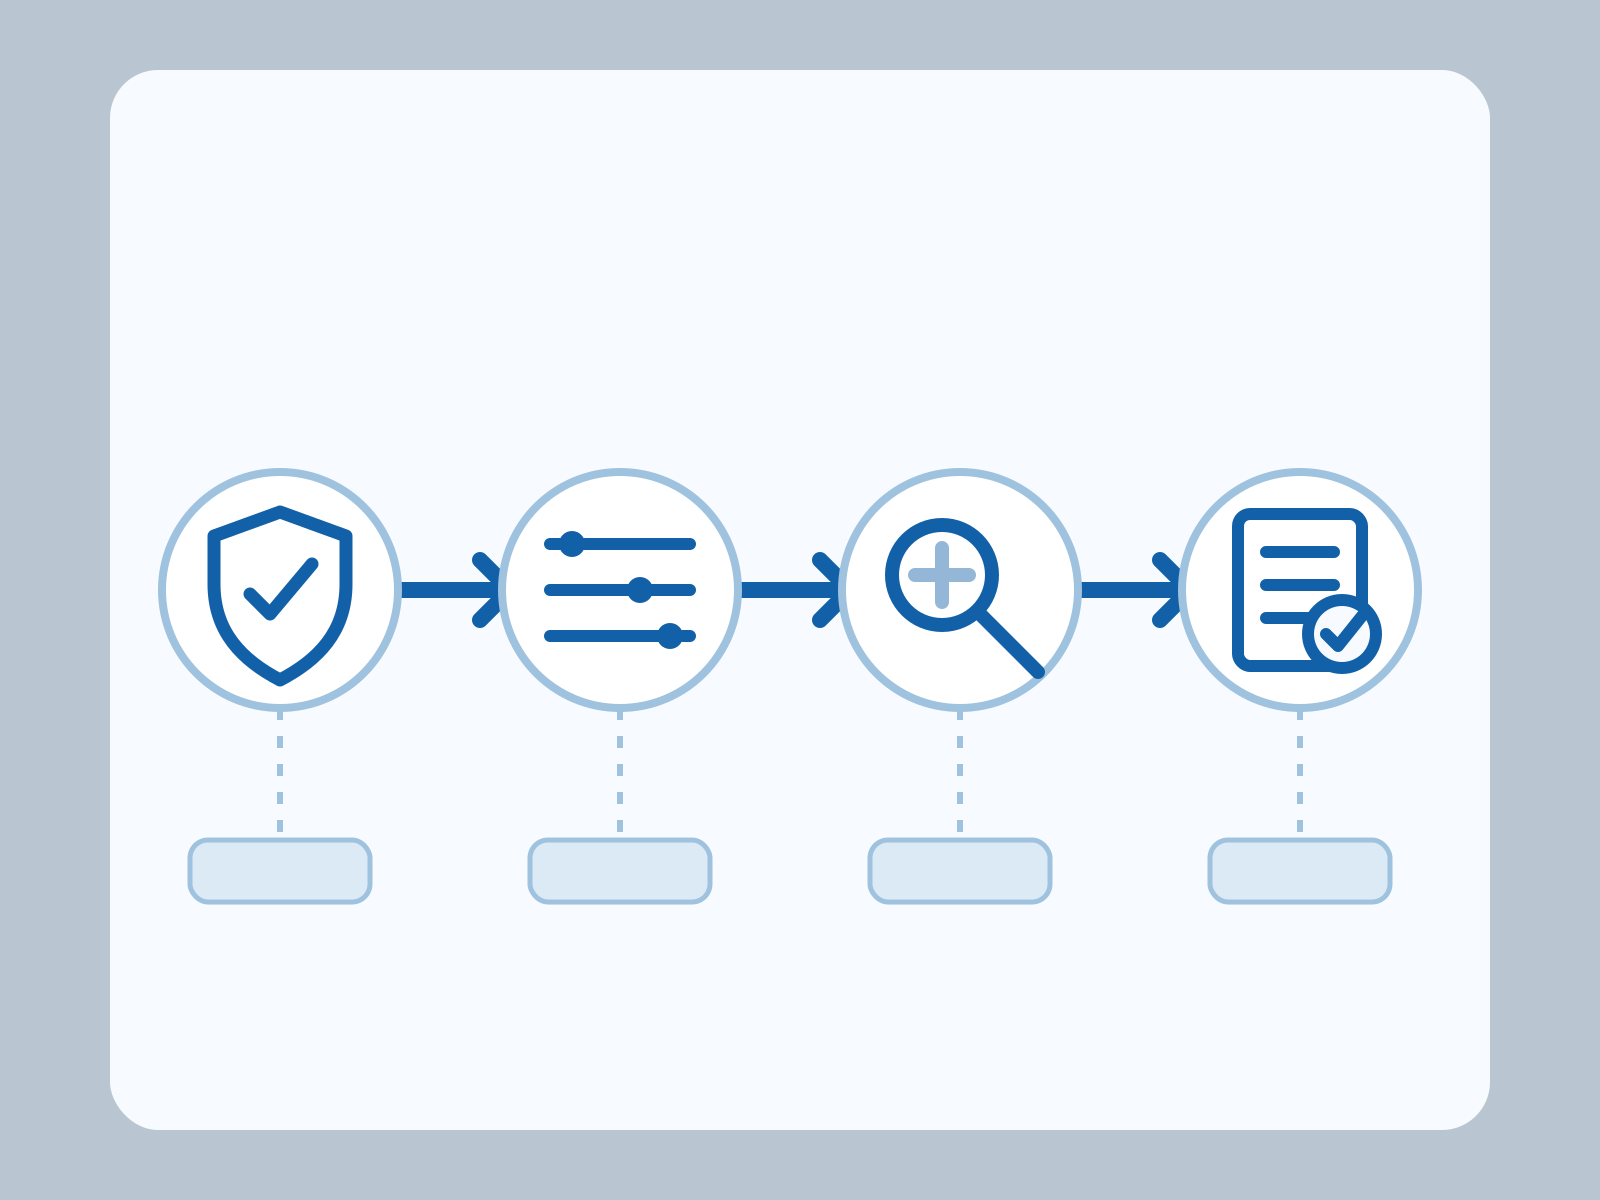
Schaden- und Incident-Prüfkette
Vom IT-Schadenereignis zum technisch begrenzten Ursachenbefund
1Ereignis abgrenzenBetroffene Systeme, Zeitraum, Schutzgüter und beobachtete Auswirkungen bestimmen.
2Zustand sichernLogs, Konfigurationen, Versionen, Datenstände und flüchtige Evidenz strukturiert erfassen.
3Ursachen prüfenSchwachstellen, Fehlkonfigurationen, Softwarefehler und andere Hypothesen gegeneinander testen.
4Befund begrenzenNachweisbare Ereigniskette, Datenlücken, Detection Limits und offene Alternativen dokumentieren.
Ein technischer Incident-Befund beschreibt, was die vorhandene Evidenz trägt. Er ist keine automatische Entscheidung über Deckung, Haftung oder Schadenshöhe.
Die Prozessschritte verlinken auf passende vertiefende Prüfmethoden im Wissensbereich.
Typische Untersuchungsgrundlagen
Incident- und Systemlogs, SIEM-/EDR-Daten, Authentisierungs- und Netzwerkprotokolle
Software-, Patch-, Konfigurations- und Berechtigungsstände
Backups, Restore-Protokolle und Wiederherstellungstests
Tickets, Alarmmeldungen, Zeitstempel, Geräte- und Kontoinformationen
Betroffene Dateien, Datenbanken, Systemimages und dokumentierte Änderungen
Was Sie als Ergebnis erhalten
eine technische Chronologie des untersuchten Ereignisses, soweit die vorhandenen Artefakte dies tragen
eine Zuordnung von Systemzuständen, Logs, Versionen und sonstigen Nachweisen zu den untersuchten Hypothesen
eine Gegenprüfung plausibler alternativer Ursachen und eine Kennzeichnung nicht gesicherter Schlussfolgerungen
einen technischen Befundbericht mit ausdrücklich benannten Grenzen; keine Entscheidung über Deckung, Haftung oder Leistungspflicht
Veränderungen und Herkunft betroffener Datenbestände nachvollziehen.
Aussage- und Entscheidungsgrenze: Die technische Untersuchung kann Ereignisse, Systemzustände und technische Ursachenzusammenhänge einordnen. Versicherungsrechtliche Deckung, Haftung, Obliegenheiten, Schadensbewertung und rechtliche Verantwortlichkeit bleiben außerhalb des technischen Gutachtens.
Häufige Fragen
Beweist ein fehlender Logeintrag, dass ein Ereignis nicht stattgefunden hat?
Nein. Logging, Retention und Erfassungsgrenzen müssen mitbewertet werden. „Nicht beobachtet“ ist etwas anderes als „durch Gegenbeweis ausgeschlossen“.
Kann ein technischer Schaden auch ohne vollständige Forensik untersucht werden?
Ja, jedoch nur innerhalb der vorhandenen Evidenz. Je mehr Zustände nachträglich verändert oder Daten überschrieben wurden, desto enger kann die Aussagegrenze werden.
Kann das Gutachten die Schadenhöhe bestimmen?
Technische Auswirkungen und betroffene Systeme können beschrieben werden. Eine versicherungsrechtliche oder wirtschaftliche Schadensbewertung ist davon zu trennen.
IT-Schadenereignis technisch eingrenzen
Für die Ersteinschätzung sind Zeitpunkt und Art des Schadenereignisses, betroffene Systeme, vorhandene Logs oder Backups sowie bereits durchgeführte Maßnahmen relevant. Veränderungen am System nach dem Ereignis sollten nachvollziehbar dokumentiert werden.